Domain zurschaustellung.de kaufen?
Wir ziehen mit dem Projekt
zurschaustellung.de um.
Sind Sie am Kauf der Domain
zurschaustellung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zurschaustellung.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Cenobots Vorführung, Einweisung und Inbetriebnahme<h2>CenoBots Vorführung, Inbetriebnahme und Einweisung – vor Ort bei Ihnen</h2><p>Ein Reinigungsroboter bringt nur dann den vollen Nutzen, wenn er richtig eingerichtet ist und Ihr Team sicher mit ihm arbeitet. Mit unserem Service für <strong>CenoBots Vorführung, Inbetriebnahme und Einweisung</strong> begleiten wir Sie vom ersten Kennenlernen bis zum ersten selbstständigen Reinigungseinsatz.</p><p>Der Service gilt für alle autonomen CenoBots-Maschinen in unserem Sortiment: die Scheuersaugmaschinen <strong>CenoBots L3, L4 und L50</strong> sowie den Staubsauger-Roboter <strong>CenoBots SP50</strong>.</p><h3>1. Vorführung – erleben, bevor Sie entscheiden</h3><p>Bei der Vorführung zeigen wir Ihnen die CenoBots-Maschine im Einsatz, wenn möglich direkt auf Ihren eigenen Flächen. So sehen Sie unter echten Bedingungen, wie der Roboter navigiert, Hindernissen ausweicht und Ihre Böden reinigt.</p><...2380,00 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Teismann, Tobias: Exposition und KonfrontationExposition und Konfrontation , Die Exposition bzw. Konfrontation ist die wichtigste einzelne Interventionsform bei Angststörungen. Sie stellt überdies ein zentrales Therapieelement bei verschiedenen anderen Störungsbildern, z.B. Essstörungen und Alkoholabhängigkeit, dar. Obwohl die Effektivität des Verfahrens in einer Vielzahl von Studien belegt werden konnte, ist die Implementierung der Methode im klinischen Alltag nach wie vor unzureichend. Vor diesem Hintergrund fasst das Buch den aktuellen Wissensstand zu dieser Interventionsform zusammen und gibt eine konkrete Anleitung für die praktisch-therapeutische Umsetzung verschiedener Konfrontationsverfahren. Praxisbezogen wird auf die Umsetzung von interozeptiven Konfrontationen, Konfrontationen in vivo, Konfrontation in sensu und Cue-Exposure-Verfahren eingegangen. Das therapeutische Vorgehen wird anhand von Fallbeispielen illustriert. Zudem wird der Umgang mit häufigen Schwierigkeiten beleuchtet. Aktuelle Diskussionen zur Gestaltung und Wirkweise von Expositionen ergänzen die Darstellung. , Karosserie-Kits > Karosserie & Exterieur Styling , Erscheinungsjahr: 20171204, Produktform: Kartoniert, Titel der Reihe: Standards der Psychotherapie##, Autoren: Teismann, Tobias~Margraf, Jürgen, Seitenzahl/Blattzahl: 133, Keyword: Verhaltenstherapie/Kognitive; Expositionstherapie; Kognitive Therapie; Psychotherapie; Konfrontation in vivo; Konfrontation in sensu; Cue-Exposure-Verfahren; Angstbewältigungsstrategie; Therapietechnik; Konfronationsverfahren; Enhancement-Strategien; Virtual Reality Exposure Therapien; Interozeptive Exposition; Konfrontationsrational, Fachschema: Angst / Bewältigung~Persönlichkeitsstörung~Störung (psychologisch) / Persönlichkeitsstörung~Psychiatrie - Psychiater, Fachkategorie: Psychische Störungen~Psychiatrie~Umgang mit Angst und Phobien, Warengruppe: HC/Angewandte Psychologie, Fachkategorie: Psychotherapie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hogrefe Verlag GmbH + Co., Verlag: Hogrefe Verlag GmbH + Co., Verlag: Hogrefe Verlag, Länge: 241, Breite: 167, Höhe: 10, Gewicht: 268, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 147943024,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kehlmann, Daniel: Beerholms VorstellungBeerholms Vorstellung , Roman , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250109, Autoren: Kehlmann, Daniel, Seitenzahl/Blattzahl: 240, Keyword: 20. Jahrhundert; 21. Jahrhundert; Bestseller; Debüt; Klassiker; Leo Perutz; Lichtspiel; Magie; Merlin; Religion; Theologie; Täuschung; Zauberei; Österreich, Fachschema: Deutsche Belletristik / Roman, Erzählung, Fachkategorie: Moderne und zeitgenössische Belletristik~Belletristik: religiös, spirituell~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 134, Höhe: 23, Gewicht: 334, Produktform: Gebunden, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie beeinflusst die Bühnenmechanik die Inszenierung und Darstellung von Theaterstücken?
Die Bühnenmechanik ermöglicht es, verschiedene Bühnenbilder und Requisiten schnell und effektiv zu wechseln, was die Inszenierung dynamischer und vielseitiger macht. Sie kann auch die Atmosphäre und Stimmung eines Stücks verstärken, indem sie Bewegungen, Licht und Soundeffekte koordiniert. Darüber hinaus kann die Bühnenmechanik die Darsteller unterstützen, indem sie ihnen interaktive Elemente zur Verfügung stellt, die ihre Performance verbessern. **
-
Was sind typische Merkmale einer gelungenen Schau und worauf kommt es bei einer guten Inszenierung besonders an?
Typische Merkmale einer gelungenen Schau sind eine klare Dramaturgie, eine ansprechende Ästhetik und eine starke emotionale Wirkung auf das Publikum. Bei einer guten Inszenierung kommt es besonders auf die kreative Umsetzung des Konzepts, die stimmige Zusammenarbeit aller Beteiligten und die Fähigkeit, die Zuschauer zu fesseln und zu begeistern, an. Eine gelungene Schau zeichnet sich zudem durch eine ausgewogene Balance zwischen Inhalt, Form und Ausdruck aus. **


Wie könnte man eine Beispielaufnahme für eine Präsentation oder eine Vorführung erstellen?
Man könnte eine Bildschirmaufnahme mit einem Screen-Recording-Tool machen, um den Bildschirm während der Präsentation aufzuzeichnen. Alternativ könnte man eine Videoaufnahme mit einer Kamera oder einem Smartphone machen, um die Präsentation oder Vorführung festzuhalten. Oder man könnte eine Audioaufnahme erstellen, um nur den Ton der Präsentation oder Vorführung aufzuzeichnen. **
Warum hat der Schau Schau eine blaue Zunge?
Der Schau Schau hat eine blaue Zunge, weil er sich von bestimmten Beeren und Früchten ernährt, die natürliche Farbstoffe enthalten. Diese Farbstoffe färben die Zunge des Schau Schau blau, wenn er sie frisst. Es dient auch als Schutzmechanismus, da die auffällige blaue Farbe potenzielle Feinde abschrecken kann. Außerdem könnte die blaue Zunge des Schau Schau auch eine evolutionäre Anpassung sein, um Nahrungspartner anzulocken oder um sich unter Artgenossen zu identifizieren. Letztendlich bleibt die genaue Ursache für die blaue Zunge des Schau Schau ein faszinierendes Phänomen, das weiter erforscht werden könnte. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
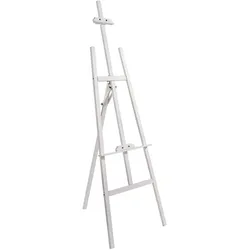
SPRINTIS Staffelei Holz weiß PICASSO, 22-130 cm, Leinwandständer für Ausstellung, Hochzeit und Präsentation, KiefernholzStaffelei aus Kiefernholz, geeignet für Leinwände, Glas-Magnettafeln, Klapprahmen und Bilderrahmen ; Die Staffelei PICASSO aus Kiefernholz ist ein ideales Produkt für Anfänger, Hobbykünstler oder Profis. Die Staffelei ist sehr stabil und langlebig, und lässt sich leicht zusammenklappen und verstauen, wenn sie nicht gebraucht wird. Die Höhe und Neigung der Staffelei können je nach Wunsch verändert werden, um die beste Perspektive für das Malen oder Zeichnen zu erreichen. Die Staffelei kann Leinwände unterschiedlicher Größen halten, von 22 bis 130 cm, was eine große Vielfalt an Formaten ermöglicht.31,54 €*Versand: 12,85 €Sichere Weiterleitung zum Anbieter
-
Cenobots Vorführung, Einweisung und Inbetriebnahme<h2>CenoBots Vorführung, Inbetriebnahme und Einweisung – vor Ort bei Ihnen</h2><p>Ein Reinigungsroboter bringt nur dann den vollen Nutzen, wenn er richtig eingerichtet ist und Ihr Team sicher mit ihm arbeitet. Mit unserem Service für <strong>CenoBots Vorführung, Inbetriebnahme und Einweisung</strong> begleiten wir Sie vom ersten Kennenlernen bis zum ersten selbstständigen Reinigungseinsatz.</p><p>Der Service gilt für alle autonomen CenoBots-Maschinen in unserem Sortiment: die Scheuersaugmaschinen <strong>CenoBots L3, L4 und L50</strong> sowie den Staubsauger-Roboter <strong>CenoBots SP50</strong>.</p><h3>1. Vorführung – erleben, bevor Sie entscheiden</h3><p>Bei der Vorführung zeigen wir Ihnen die CenoBots-Maschine im Einsatz, wenn möglich direkt auf Ihren eigenen Flächen. So sehen Sie unter echten Bedingungen, wie der Roboter navigiert, Hindernissen ausweicht und Ihre Böden reinigt.</p><...2380,00 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Teismann, Tobias: Exposition und KonfrontationExposition und Konfrontation , Die Exposition bzw. Konfrontation ist die wichtigste einzelne Interventionsform bei Angststörungen. Sie stellt überdies ein zentrales Therapieelement bei verschiedenen anderen Störungsbildern, z.B. Essstörungen und Alkoholabhängigkeit, dar. Obwohl die Effektivität des Verfahrens in einer Vielzahl von Studien belegt werden konnte, ist die Implementierung der Methode im klinischen Alltag nach wie vor unzureichend. Vor diesem Hintergrund fasst das Buch den aktuellen Wissensstand zu dieser Interventionsform zusammen und gibt eine konkrete Anleitung für die praktisch-therapeutische Umsetzung verschiedener Konfrontationsverfahren. Praxisbezogen wird auf die Umsetzung von interozeptiven Konfrontationen, Konfrontationen in vivo, Konfrontation in sensu und Cue-Exposure-Verfahren eingegangen. Das therapeutische Vorgehen wird anhand von Fallbeispielen illustriert. Zudem wird der Umgang mit häufigen Schwierigkeiten beleuchtet. Aktuelle Diskussionen zur Gestaltung und Wirkweise von Expositionen ergänzen die Darstellung. , Karosserie-Kits > Karosserie & Exterieur Styling , Erscheinungsjahr: 20171204, Produktform: Kartoniert, Titel der Reihe: Standards der Psychotherapie##, Autoren: Teismann, Tobias~Margraf, Jürgen, Seitenzahl/Blattzahl: 133, Keyword: Verhaltenstherapie/Kognitive; Expositionstherapie; Kognitive Therapie; Psychotherapie; Konfrontation in vivo; Konfrontation in sensu; Cue-Exposure-Verfahren; Angstbewältigungsstrategie; Therapietechnik; Konfronationsverfahren; Enhancement-Strategien; Virtual Reality Exposure Therapien; Interozeptive Exposition; Konfrontationsrational, Fachschema: Angst / Bewältigung~Persönlichkeitsstörung~Störung (psychologisch) / Persönlichkeitsstörung~Psychiatrie - Psychiater, Fachkategorie: Psychische Störungen~Psychiatrie~Umgang mit Angst und Phobien, Warengruppe: HC/Angewandte Psychologie, Fachkategorie: Psychotherapie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hogrefe Verlag GmbH + Co., Verlag: Hogrefe Verlag GmbH + Co., Verlag: Hogrefe Verlag, Länge: 241, Breite: 167, Höhe: 10, Gewicht: 268, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 147943024,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kehlmann, Daniel: Beerholms VorstellungBeerholms Vorstellung , Roman , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250109, Autoren: Kehlmann, Daniel, Seitenzahl/Blattzahl: 240, Keyword: 20. Jahrhundert; 21. Jahrhundert; Bestseller; Debüt; Klassiker; Leo Perutz; Lichtspiel; Magie; Merlin; Religion; Theologie; Täuschung; Zauberei; Österreich, Fachschema: Deutsche Belletristik / Roman, Erzählung, Fachkategorie: Moderne und zeitgenössische Belletristik~Belletristik: religiös, spirituell~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 134, Höhe: 23, Gewicht: 334, Produktform: Gebunden, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie beeinflusst die Bühnenmechanik die Inszenierung und Darstellung von Theaterstücken?
Die Bühnenmechanik ermöglicht es, verschiedene Bühnenbilder und Requisiten schnell und effektiv zu wechseln, was die Inszenierung dynamischer und vielseitiger macht. Sie kann auch die Atmosphäre und Stimmung eines Stücks verstärken, indem sie Bewegungen, Licht und Soundeffekte koordiniert. Darüber hinaus kann die Bühnenmechanik die Darsteller unterstützen, indem sie ihnen interaktive Elemente zur Verfügung stellt, die ihre Performance verbessern. **
-
Was sind typische Merkmale einer gelungenen Schau und worauf kommt es bei einer guten Inszenierung besonders an?
Typische Merkmale einer gelungenen Schau sind eine klare Dramaturgie, eine ansprechende Ästhetik und eine starke emotionale Wirkung auf das Publikum. Bei einer guten Inszenierung kommt es besonders auf die kreative Umsetzung des Konzepts, die stimmige Zusammenarbeit aller Beteiligten und die Fähigkeit, die Zuschauer zu fesseln und zu begeistern, an. Eine gelungene Schau zeichnet sich zudem durch eine ausgewogene Balance zwischen Inhalt, Form und Ausdruck aus. **
-
Wie könnte man eine Beispielaufnahme für eine Präsentation oder eine Vorführung erstellen?
Man könnte eine Bildschirmaufnahme mit einem Screen-Recording-Tool machen, um den Bildschirm während der Präsentation aufzuzeichnen. Alternativ könnte man eine Videoaufnahme mit einer Kamera oder einem Smartphone machen, um die Präsentation oder Vorführung festzuhalten. Oder man könnte eine Audioaufnahme erstellen, um nur den Ton der Präsentation oder Vorführung aufzuzeichnen. **
-
Warum hat der Schau Schau eine blaue Zunge?
Der Schau Schau hat eine blaue Zunge, weil er sich von bestimmten Beeren und Früchten ernährt, die natürliche Farbstoffe enthalten. Diese Farbstoffe färben die Zunge des Schau Schau blau, wenn er sie frisst. Es dient auch als Schutzmechanismus, da die auffällige blaue Farbe potenzielle Feinde abschrecken kann. Außerdem könnte die blaue Zunge des Schau Schau auch eine evolutionäre Anpassung sein, um Nahrungspartner anzulocken oder um sich unter Artgenossen zu identifizieren. Letztendlich bleibt die genaue Ursache für die blaue Zunge des Schau Schau ein faszinierendes Phänomen, das weiter erforscht werden könnte. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.